ئامېرىكا تور بىخەتەرلىك شىركىتى CrowdStrike نىڭ بىلدۈرۈشىچە، خىتاي تىلىدا سۆزلەيدىغان كىملىكى نامەلۇم بىر خاككېر سۈنئىي ئەقىل قوللىنىلغان قوراللاردىن پايدىلىنىپ، جەنۇبىي كورېيەدىكى بىرنەچچە مالىيە ئورگىنىنىڭ سىستېمىسىغا سىڭىپ كىرىپ، سانلىق مەلۇماتلارنى ئوغرىلىغان.
يونخاپ ئاگېنتلىقىنىڭ پەيشەنبە كۈنى CrowdStrike نىڭ دوكلاتىنى مەنبە كۆرسىتىپ ئېلان قىلغان خەۋىرىگە قارىغاندا، بۇ تور ھۇجۇملىرى ئۆتكەن يىلى سېنتەبىرنىڭ ئاخىرى بىلەن ئۆكتەبىرنىڭ باشلىرىدا يۈز بەرگەن. خاككېر خىتايدا تەتقىق قىلىپ ياساپ چىقىلغان ئوچۇق مەنبەلىك سىناق قورالى ARTEX نى چوڭ تىل مودېللىرى بىلەن بىرلىكتە ئىشلىتىپ، بانكا سىستېمىلىرىنى قولغا چۈشۈرگەن.
ھۇجۇم نىشانلىرى ئارىسىدا بىر بانكىنىڭ قەرز سۈرۈشتۈرۈش مۇلازىمىتى ۋە يەنە بىر بانكىنىڭ خىزمەتچىلەرگە قارىتىلغان كۆچمە قوللاش سۇپىسى بار. CrowdStrike بۇ ھۇجۇملارغا چېتىشلىق ئىككى مۇلازىمېتىرنى ئېنىقلاپ چىققان بولۇپ، ئۇلارنىڭ بىرى خوڭكوڭغا جايلاشقان.
شىركەت خاككېرنىڭ مالىيە مەقسىتىدە ھەرىكەت قىلغانلىقىنى، بۇنىڭ دەلىلى سۈپىتىدە ئوغرىلانغان جەنۇبىي كورېيە سانلىق مەلۇماتلىرىنى ساتىدىغان بازارلارنىڭ ئىزدەلگەنلىكىنى كۆرسەتتى. شۇنداقتىمۇ، خاككېرنىڭ كىملىكى، سىستېمىغا سىڭىپ كىرىش كۆلىمى ۋە ئوغرىلانغان ئۇچۇرلارنىڭ مىقدارى تېخى تولۇق جەزملەشتۈرۈلمىدى.
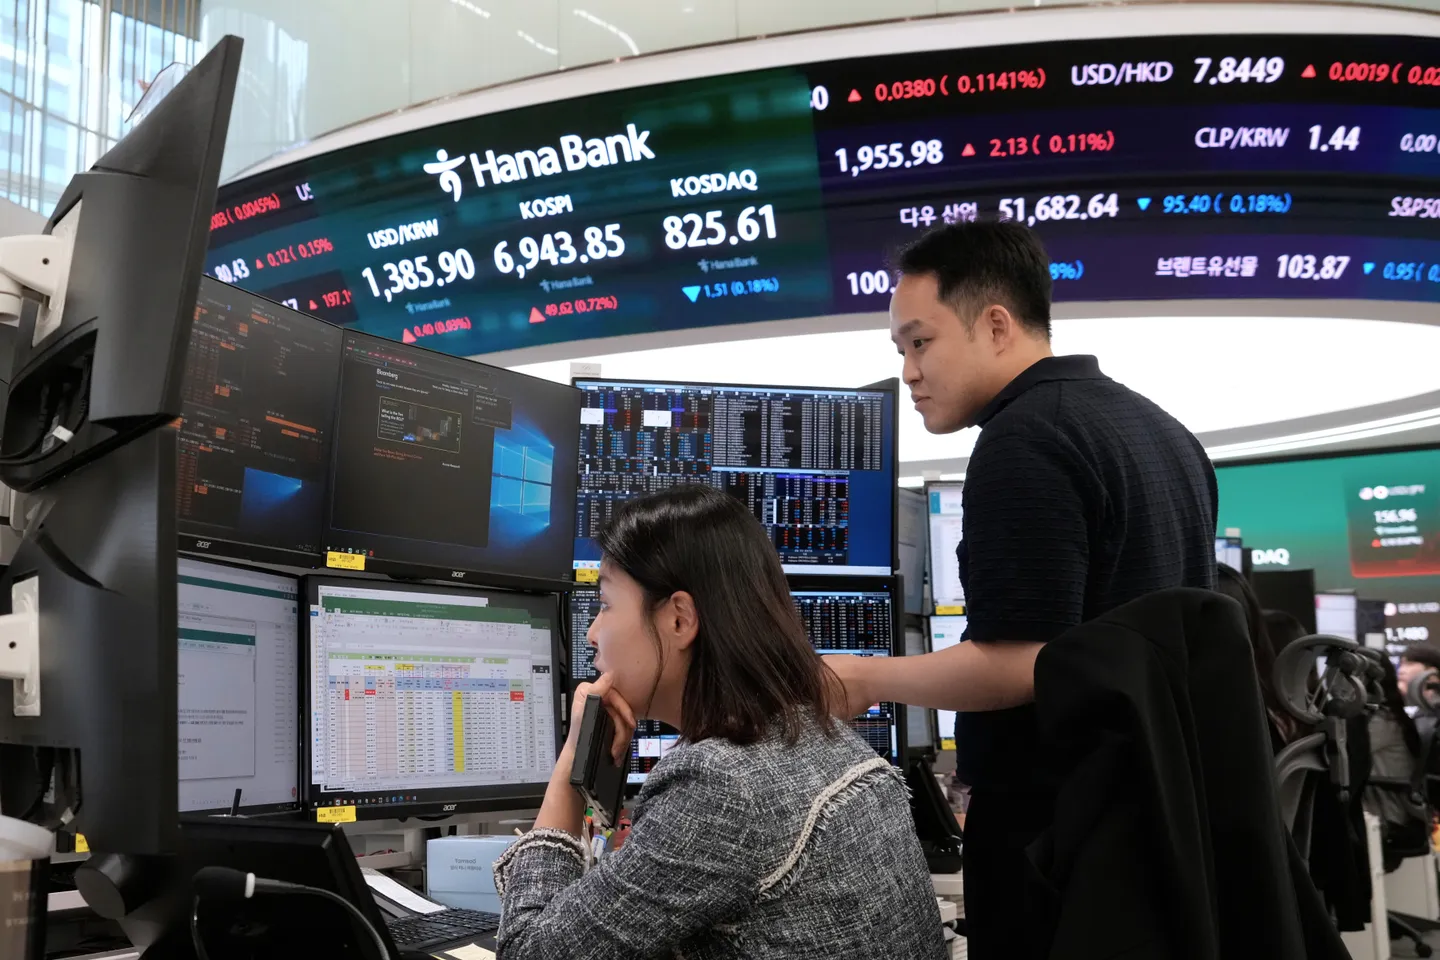
بۇ باياناتلار يېقىنقى مەزگىلدە خەۋەر قىلىنغان Hana Bank، KB Kookmin Bank ۋە Shinhan Bank لارغا مۇناسىۋەتلىك سانلىق مەلۇماتلار ئاشكارىلىنىپ كېتىش ۋەقەلىرىدىن كېيىن ئوتتۇرىغا چىقتى. مەزكۇر ۋەقەلەر ھازىر مالىيە نازارەتچىلىك ئورگانلىرى ۋە دۆلەت خەۋپسىزلىك كۈچلىرى تەرىپىدىن تەكشۈرۈلمەكتە.